Capacitação Profissional

Cursos gestão de riscos: entenda conceitos, ferramentas e critérios para escolher uma formação que fortaleça sua atuação em projetos.

GQ CONSULTORIA E TREINAMENTOS
Publicado
Atualizado
Tempo leitura
17 min
Áudio
21 min
Ouvir o artigo
Cursos de gestão de riscos ajudam a transformar incertezas em decisões práticas. Entenda o que estudar, quais ferramentas dominar e como aplicar esse conhecimento em projetos reais.
Os melhores cursos de gestão de riscos combinam fundamentos, identificação de ameaças e oportunidades, análise de probabilidade e impacto, priorização e respostas acompanhadas ao longo do projeto. Procure uma formação que use exercícios aplicados, ensine matriz de risco, análise qualitativa e quantitativa e apresente o Vulnerability Assessment com contexto. Também confira a modalidade, a carga de prática, a certificação e a conexão com seu objetivo profissional. Para quem já atua em projetos, o curso ideal é aquele que transforma conceitos em registros, planos de resposta e decisões documentadas.
Gestão de riscos em projetos é o processo de reconhecer incertezas, avaliar como elas podem afetar os objetivos e definir respostas antes ou depois que ocorram. Ela também considera oportunidades, não apenas ameaças, para aumentar a capacidade de decisão da equipe.
Em qualquer projeto, existe uma distância entre o plano e o que realmente acontece. Uma entrega pode depender de um fornecedor, uma autorização pode atrasar, uma mudança de escopo pode consumir recursos ou uma solução técnica pode não funcionar como esperado. A gestão de riscos cria um método para lidar com essas possibilidades sem depender apenas de improviso.
Na prática, o trabalho começa ao entender os objetivos do projeto e as condições que podem alterá-los. Depois, a equipe registra os eventos relevantes, estima a probabilidade de ocorrência e o impacto possível, define responsáveis e acompanha sinais de mudança. O resultado não é uma promessa de que problemas deixarão de existir. É uma forma mais organizada de decidir o que merece atenção e qual resposta faz sentido.
Um risco pode ser negativo, quando ameaça uma entrega, ou positivo, quando abre uma oportunidade. Uma mudança regulatória, por exemplo, pode exigir adaptação de processos, mas também estimular uma solução mais segura e competitiva. Essa visão evita que o gerenciamento fique restrito à correção de falhas.
A identificação também precisa considerar os objetivos do projeto de maneira ampla. O DNIT descreve que o registro de riscos deve reunir eventos capazes de afetar esses objetivos positiva ou negativamente. Isso reforça uma ideia essencial para quem procura cursos de gestão de riscos: o valor da disciplina está menos em decorar termos e mais em construir uma visão rastreável das incertezas.
A GQ CONSULTORIA E TREINAMENTOS recomenda estudar o tema sempre conectado à rotina profissional. Um conceito só se torna competência quando o aluno consegue aplicá-lo para organizar uma reunião, questionar uma premissa, registrar uma ameaça ou justificar uma prioridade diante da equipe.
A gestão de riscos é importante porque reduz decisões tardias, melhora a previsibilidade e ajuda a equipe a proteger os objetivos do projeto. Ela dá visibilidade para incertezas que poderiam aparecer apenas quando o custo de agir já fosse maior.
Sem um processo estruturado, as equipes tendem a reagir ao problema depois que ele chega. Isso pode gerar retrabalho, conflitos de responsabilidade, mudanças urgentes e perda de confiança entre áreas. Ao discutir riscos desde o planejamento, o projeto ganha espaço para comparar alternativas e escolher respostas com mais calma.
A importância também aparece na comunicação. Um registro bem mantido mostra qual risco foi identificado, quem acompanha o assunto, quais sinais devem ser observados e o que será feito em cada cenário. Assim, a conversa deixa de ser baseada em impressões soltas. A liderança consegue entender onde concentrar recursos, enquanto a equipe sabe quando escalar uma situação.
Outro ganho é a integração com escopo, cronograma, orçamento e qualidade. A Atlassian lista esses elementos entre as categorias centrais de risco em projetos. Isso significa que uma análise não deve olhar apenas para o cumprimento de uma data. Uma entrega no prazo, mas com defeitos ou fora do escopo acordado, ainda pode representar um resultado comprometido.
A gestão de riscos também fortalece a governança. Decisões documentadas ajudam a explicar por que uma ação preventiva foi escolhida, por que determinada ameaça recebeu prioridade ou por que uma oportunidade foi aceita. Em ambientes regulados, contratações, tecnologia, saúde, segurança e operações críticas, essa rastreabilidade ganha ainda mais relevância.
Há um efeito profissional importante. Quem sabe conduzir uma análise, facilitar uma conversa com diferentes áreas e traduzir incerteza em plano de ação tende a contribuir para além da execução individual. Por isso, cursos de gestão de riscos interessam a profissionais de projetos, processos, qualidade, compliance, auditoria, operações e liderança.
O aprendizado fica mais sólido quando inclui exercícios e estudos de caso. O BID informa que seu curso de gestão de riscos em projetos trabalha com estudos de caso e atividades práticas. O ponto que merece ser aproveitado nessa abordagem é a possibilidade de sair da teoria e testar decisões em situações próximas da realidade.
Ainda assim, risco não deve virar burocracia. Um registro enorme, sem atualização e sem responsáveis, cria uma aparência de controle, mas não ajuda a equipe. O processo precisa ser proporcional ao projeto, compreensível para quem participa e conectado às decisões que realmente serão tomadas.
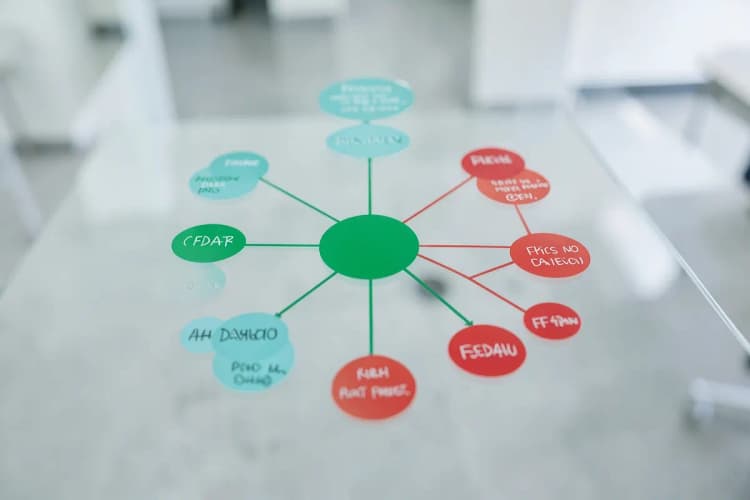
Os principais tipos de riscos em projetos estão ligados ao escopo, cronograma, orçamento e qualidade, mas a classificação pode ser ampliada conforme o setor e a natureza do trabalho.
Riscos de escopo surgem quando o que será entregue não está claro, muda sem avaliação ou cresce de forma descontrolada. Requisitos vagos, expectativas diferentes entre áreas e solicitações que entram sem análise podem provocar retrabalho. A resposta começa por esclarecer critérios de aceite, limites e responsabilidades.
Riscos de cronograma envolvem atrasos, dependências, aprovações e disponibilidade de pessoas ou recursos. Uma atividade aparentemente simples pode bloquear várias entregas quando está no caminho crítico. O profissional precisa observar não apenas a data final, mas também os marcos que sustentam a sequência do projeto.
Riscos de orçamento aparecem quando estimativas são frágeis, custos são esquecidos ou mudanças alteram o esforço necessário. Em projetos brasileiros, isso pode envolver contratação, impostos, câmbio em aquisições específicas ou reajustes previstos em contratos. O objetivo não é adivinhar o custo perfeito, e sim explicitar premissas e acompanhar desvios.
Riscos de qualidade estão associados a defeitos, não conformidades, desempenho abaixo do esperado e falhas de validação. Eles podem atingir a experiência do cliente, a segurança da operação e a reputação da organização. Critérios de qualidade precisam aparecer desde o planejamento, e não apenas na inspeção final.
Também há riscos técnicos e de tecnologia, como integração difícil, indisponibilidade, dependência de conhecimento especializado ou falha de segurança. Riscos de pessoas envolvem rotatividade, comunicação, capacitação e concentração de conhecimento em alguém. Riscos de fornecedores e contratos podem afetar prazo, escopo, continuidade e conformidade.
Em setores públicos ou regulados, entram ainda riscos legais, de contratação, integridade e mudanças normativas. Em operações industriais ou de serviços, riscos de saúde, segurança e meio ambiente podem exigir controles próprios. A classificação deve ajudar a encontrar causas e responsáveis, não servir apenas para preencher categorias.
Uma boa formação ensina a adaptar o vocabulário ao contexto. O mesmo evento pode ser classificado de maneira diferente em uma obra, em um projeto de software, em uma implantação de processo ou em um programa de melhoria. O que importa é preservar a lógica: causa, evento, consequência, probabilidade, impacto, responsável e resposta.
O erro comum é tratar a categoria como diagnóstico completo. Dizer que existe um risco financeiro ou operacional ainda é pouco. A equipe precisa descrever o que pode acontecer, por que aconteceria, qual objetivo seria afetado e como perceberia que o cenário está se aproximando.
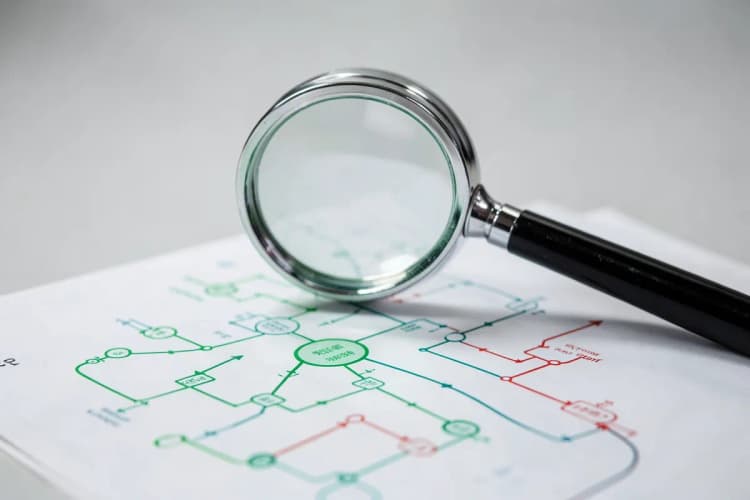
Para identificar riscos em projetos, examine objetivos, premissas, atividades, dependências e partes interessadas, registre ameaças e oportunidades e valide a lista com pessoas que conhecem a execução.
Comece pelo objetivo. Um risco só pode ser avaliado com clareza quando a equipe sabe o que precisa entregar, para quem, em quais condições e com quais critérios de sucesso. Leia o escopo, o cronograma, o orçamento, os contratos, os requisitos e as restrições. Procure frases que indiquem dependência, incerteza ou suposição.
Depois, observe o processo real. Converse com quem executa as atividades, não apenas com quem acompanha indicadores. Pergunte o que costuma atrasar, onde surgem retrabalhos, quais aprovações são difíceis, que informação chega incompleta e quais recursos são mais disputados. Essa escuta costuma revelar riscos que não aparecem em uma reunião formal de planejamento.
Use técnicas diferentes para ampliar a percepção. Brainstorming facilita a abertura inicial, entrevistas aprofundam experiências, listas de verificação ajudam a não esquecer categorias e análise de documentos encontra contradições ou premissas frágeis. Também é útil revisar aprendizados de projetos anteriores, incidentes, auditorias e mudanças recentes no ambiente.
Descreva cada risco com precisão. Uma estrutura prática é registrar a causa, o evento incerto e a consequência sobre o objetivo. Em vez de escrever apenas fornecedor, prefira uma formulação que mostre o encadeamento, como a possibilidade de atraso no fornecimento provocar a postergação de uma etapa dependente. A redação clara facilita a análise e evita interpretações diferentes.
Inclua oportunidades. Uma equipe pode identificar uma automação que reduza esforço, uma negociação que melhore a entrega ou uma alternativa técnica que diminua dependências. Oportunidade também exige avaliação, responsável e decisão. Ignorá-la significa tratar gestão de riscos como um catálogo de problemas.
A lista inicial precisa ser validada. Reúna pessoas de áreas diferentes e peça que confirmem causas, consequências e sinais de alerta. O DNIT define a identificação como a geração de uma lista ou registro de riscos capazes de afetar os objetivos de forma positiva ou negativa. O registro, portanto, é um instrumento vivo, não um documento encerrado no início.
Acompanhe os gatilhos. Um gatilho é uma evidência de que o risco pode estar se materializando, como uma aprovação que não chega, um indicador que se deteriora ou uma mudança de requisito. Definir esses sinais permite agir antes de a consequência se tornar inevitável.
Depois da identificação, elimine duplicidades e separe riscos de problemas já ocorridos. Problema exige tratamento imediato; risco exige avaliação de uma possibilidade. A distinção melhora a priorização e evita que a equipe misture urgências com incertezas futuras.
As ferramentas mais úteis são a Matriz de Risco, a análise qualitativa, a análise quantitativa e o Vulnerability Assessment. Elas cumprem funções diferentes e funcionam melhor quando alimentam um mesmo registro de decisões.
A Matriz de Risco organiza os eventos conforme a probabilidade de acontecerem e o impacto que causariam. O resultado ajuda a separar o que precisa de ação imediata do que pode ser monitorado. Em vez de discutir todos os riscos com a mesma intensidade, a equipe concentra energia nos itens mais relevantes.
Para usar a matriz, defina escalas compreensíveis e critérios observáveis. Probabilidade baixa, média ou alta não deve significar a mesma coisa para todas as pessoas. Uma boa escala explica quais condições justificam cada classificação. O impacto também pode considerar prazo, custo, qualidade, segurança, conformidade e reputação.
A matriz não substitui julgamento profissional. Dois riscos podem ocupar a mesma faixa, mas exigir respostas muito diferentes. Um evento raro com consequência grave talvez mereça preparação específica, enquanto um evento frequente e de efeito limitado pode ser tratado por um controle incorporado ao processo. A leitura precisa considerar o contexto.
Inclua responsável, resposta planejada, prazo de revisão e gatilho. Sem esses campos, a matriz vira uma imagem bonita que não orienta a execução. Cursos de gestão de riscos devem mostrar essa passagem entre classificação e ação, porque é nela que o conhecimento começa a gerar valor no trabalho.
A análise qualitativa usa descrições ou escalas para avaliar probabilidade e impacto sem depender de dados numéricos precisos. Segundo a Atlassian, essa abordagem permite classificar riscos como baixo, médio ou alto. Ela é útil quando o projeto está começando, quando há pouca informação histórica ou quando a decisão precisa de uma triagem rápida.
O processo qualitativo pode considerar urgência, proximidade, capacidade de resposta, dependências e tendência. Uma ameaça muito próxima pode merecer atenção antes de outra com impacto semelhante, mas distante. O importante é registrar o critério usado para que a equipe consiga revisar a decisão com coerência.
A análise quantitativa usa técnicas numéricas para estimar efeitos com maior precisão. A Atlassian cita simulação de Monte Carlo, árvores de decisão e valor monetário esperado como exemplos. Esse tipo de análise pode apoiar reservas, cenários de prazo, exposição financeira e comparação de alternativas, desde que existam dados e premissas minimamente confiáveis.
O DNIT trata a análise qualitativa e a análise quantitativa como abordagens principais para a gestão de riscos em projetos. Elas não competem necessariamente. A qualitativa pode filtrar e priorizar, enquanto a quantitativa aprofunda os riscos que justificam modelagem. Forçar números onde não há base pode criar uma falsa sensação de exatidão.
Ao estudar essa parte, procure exercícios em que você precise explicar a origem das estimativas. Um número sem premissa, intervalo ou fonte de observação não é automaticamente mais útil que uma classificação bem justificada. A competência está em escolher o nível de análise adequado à decisão.
ou avaliação de vulnerabilidades, examina pontos fracos que podem ser explorados por ameaças. Em um projeto, ele pode ser aplicado a processos, controles, tecnologia, infraestrutura, pessoas e fornecedores. O foco é entender onde a organização está exposta e quais barreiras precisam ser reforçadas.
A avaliação começa pelo escopo. Defina o que será analisado, quais ativos ou etapas são críticos, quais critérios serão usados e quem precisa participar. Depois, levante vulnerabilidades, evidências, causas e possíveis consequências. Uma falha de acesso, uma dependência sem alternativa ou um controle que ninguém executa podem representar vulnerabilidades distintas, embora pertençam ao mesmo cenário de risco.
O resultado deve conectar descoberta e tratamento. Para cada vulnerabilidade relevante, descreva a ação corretiva ou preventiva, o responsável, a prioridade e a forma de verificar se o controle funcionou. Também registre o risco residual, isto é, o nível que permanece depois da resposta. A avaliação perde força quando termina em uma lista de achados sem acompanhamento.
Esse recurso não deve ser limitado ao departamento de tecnologia. Um processo manual sem segregação, uma instrução desatualizada ou uma etapa sem validação também pode criar exposição. A abordagem fica mais útil quando combina visão operacional, técnica e de governança.
Na escolha de um curso, verifique se Vulnerability Assessment aparece ligado à gestão de riscos, e não apenas como termo isolado. O aprendizado precisa mostrar como encontrar vulnerabilidades, priorizá-las e transformá-las em controles verificáveis.

Escrito por
GQ Consultoria e TreinamentosGQ CONSULTORIA E TREINAMENTOS
Transformando pessoas e empresas através do conhecimento. Cursos EAD | Gestão | Implantação ISO 9001, 14001 e 45001 Evolução, estratégia e resultados reais